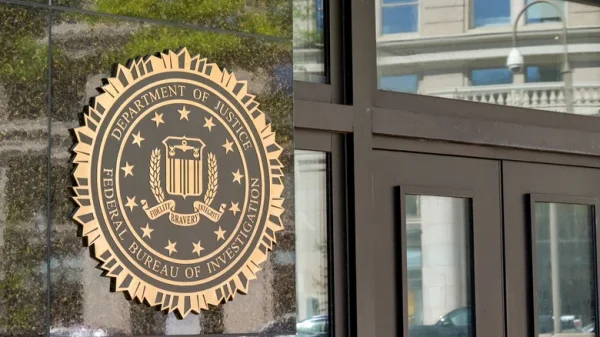
به گزارش ایران نت، دو نهاد مهم دولت آمریکا، یعنی اداره تحقیقات فدرال (FBI) و وزارت کشاورزی این کشور (USDA)، در حملاتی سایبری هدف هکرها قرار گرفتهاند. گزارشهای رسانهای حاکی از آن است که مهاجمان احتمالاً توانستهاند به بخشهایی از سامانههای حساس این دو سازمان دسترسی پیدا کنند؛ از جمله سیستم پرداخت وزارت کشاورزی و پایگاه اطلاعات جنایی FBI. هر دو نهاد در حال بررسی ابعاد این حوادث هستند و هنوز مشخص نیست چه گروه یا افرادی مسئول این حملات بودهاند.
این اتفاق در شرایطی رخ میدهد که طی روزهای اخیر چندین اختلال و حادثه امنیتی در شبکههای نهادهای دولتی آمریکا گزارش شده است. همزمانی این رویدادها نگرانیهایی درباره امنیت زیرساختهای دیجیتال دولت آمریکا ایجاد کرده، هرچند تاکنون ارتباط مستقیمی میان حملات گزارششده به FBI و وزارت کشاورزی تأیید نشده است.
حمله سایبری به وزارت کشاورزی آمریکا و اختلال در سامانه پرداخت
بر اساس گزارش شبکه NBC News، برخی از سامانههای وزارت کشاورزی آمریکا روز پنجشنبه در پی وقوع یک حادثه امنیت سایبری از دسترس خارج شدند. یکی از بخشهای مهمی که تحت تأثیر این رویداد قرار گرفته، پایگاه داده مربوط به پرداختهای این وزارتخانه عنوان شده است.
گزارشها نشان میدهند وزارت کشاورزی پس از شناسایی مشکل، به کارکنان خود درباره استفاده از سامانه پرداخت هشدار داده است. نگرانی اصلی این بوده که دسترسی به سیستم موردنظر ممکن است اطلاعات حساس بیشتری را در معرض خطر قرار دهد. به همین دلیل، کارکنان درباره استفاده از این سامانه و احتمال افشای دادههای محرمانه مطلع شدهاند.
سامانههای پرداخت در سازمانهای دولتی معمولاً با اطلاعات مالی و اداری مهمی سروکار دارند. این اطلاعات ممکن است شامل جزئیات تراکنشها، دادههای مربوط به دریافتکنندگان پرداختها و اطلاعات موردنیاز برای انجام فرایندهای مالی باشد. بااینحال، هنوز جزئیات دقیقی درباره نوع اطلاعاتی که احتمالاً در حادثه اخیر در معرض دسترسی قرار گرفتهاند، منتشر نشده است.
همچنین مشخص نیست مهاجمان صرفاً موفق به ایجاد اختلال در دسترسی به سامانه شدهاند یا توانستهاند اطلاعاتی را نیز استخراج کنند. این تفاوت از نظر امنیت سایبری اهمیت زیادی دارد؛ زیرا از کار افتادن یک سیستم لزوماً به معنای سرقت دادههای آن نیست.
پایگاه اطلاعات جنایی FBI هدف حمله هکرها قرار گرفت
در حادثهای جداگانه، اداره تحقیقات فدرال آمریکا نیز هدف یک حمله سایبری قرار گرفته است. شبکه CNN نخستین گزارشها درباره این نفوذ را منتشر کرد و روز جمعه با استناد به دو فرد مطلع از موضوع، وقوع حادثه را تأیید کرد.
بر اساس اطلاعات منتشرشده، حمله سایبری بخش National Crime Information Center یا NCIC را هدف قرار داده است. این سامانه یکی از پایگاههای اطلاعاتی مهم در ساختار امنیتی آمریکا محسوب میشود و اطلاعات مرتبط با پروندههای جنایی را در اختیار نهادهای انتظامی و مجریان قانون قرار میدهد.
پایگاه NCIC برای نگهداری و تبادل اطلاعاتی مانند سوابق کیفری، احکام بازداشت و دادههای موردنیاز برای بررسی پیشینه افراد استفاده میشود. نیروهای پلیس و سازمانهای مجری قانون در نقاط مختلف آمریکا برای انجام بخشی از فعالیتهای خود به این پایگاه وابسته هستند.
به همین دلیل، هرگونه دسترسی غیرمجاز به این سامانه میتواند از نظر امنیتی اهمیت زیادی داشته باشد. اطلاعات موجود در چنین پایگاهی ممکن است در فرایندهای بررسی هویت، تحقیقات پلیسی و تصمیمگیریهای مرتبط با اجرای قانون مورد استفاده قرار گیرد.
با وجود انتشار گزارشهایی درباره هدف قرار گرفتن NCIC، هنوز مشخص نیست مهاجمان دقیقاً به چه دادههایی دسترسی پیدا کردهاند یا آیا اطلاعاتی از این پایگاه خارج شده است. FBI نیز همچنان در حال بررسی ابعاد حادثه گزارششده است.
آیا حملات FBI و وزارت کشاورزی آمریکا به یکدیگر مرتبط هستند؟
یکی از مهمترین ابهامها درباره این دو حادثه، احتمال ارتباط میان آنها است. هر دو حمله در فاصله زمانی کوتاهی از یکدیگر و در اوایل هفته گزارش شدهاند و هر دو سازمان از نهادهای مهم دولت فدرال آمریکا هستند.
بااینحال، صرف وقوع دو حمله در یک بازه زمانی مشترک برای نتیجهگیری درباره وجود یک عملیات هماهنگ کافی نیست. ممکن است این حوادث توسط مهاجمان متفاوت و با انگیزهها یا روشهای کاملاً جداگانه انجام شده باشند.
برای مشخص شدن ارتباط احتمالی میان این حملات، بررسی شواهد فنی اهمیت زیادی دارد. تحلیل روش نفوذ، زیرساختهای مورد استفاده مهاجمان، الگوهای دسترسی و نشانههای باقیمانده در سامانههای هدف میتواند به کارشناسان کمک کند تا درباره منشأ حملات و ارتباط احتمالی آنها به نتیجه برسند.
در حال حاضر، هویت عاملان این دو حادثه مشخص نشده است و هیچ گروهی نیز بهعنوان مسئول قطعی هر دو حمله معرفی نشده است. بنابراین، نسبت دادن این اتفاقات به یک گروه هکری خاص در شرایط فعلی قابل اتکا نیست.
سابقه حمله سایبری به اطلاعات کارکنان FBI
حادثه اخیر نخستین گزارش مربوط به هدف قرار گرفتن سامانههای FBI در سال جاری میلادی نیست. پیشتر نیز گزارشهایی درباره یک حمله سایبری دیگر به این نهاد منتشر شده بود که در جریان آن، اطلاعات حساس مربوط به کارکنان و متقاضیان استخدام در معرض افشا قرار گرفت.
در آن حادثه، گروه هکری ShinyHunters ادعا کرد به حجم قابلتوجهی از اطلاعات FBI دسترسی پیدا کرده است. این گروه مدعی شد بین ۲ تا ۳ ترابایت داده را در اختیار گرفته که شامل اطلاعات شخصی افراد بوده است.
بر اساس ادعای منتشرشده، دادههای موردنظر میتوانستند شامل نام، نشانی، شماره تلفن، شماره تأمین اجتماعی، تاریخ تولد و اطلاعات دیگر کارکنان و متقاضیان استخدام باشند. البته باید توجه داشت که این موارد بهعنوان ادعای گروه هکری گزارش شدهاند و نباید بدون تأیید مستقل، تمام جزئیات آنها را قطعی تلقی کرد.
افشای اطلاعات شخصی کارکنان نهادهای امنیتی میتواند پیامدهایی فراتر از نقض حریم خصوصی داشته باشد. چنین دادههایی ممکن است برای جعل هویت، مهندسی اجتماعی، فریب کارکنان یا طراحی حملات هدفمند مورد سوءاستفاده قرار بگیرند.
اختلال در شبکه سایر نهادهای مهم آمریکا
حملات گزارششده به FBI و وزارت کشاورزی در شرایطی رخ دادهاند که چند نهاد مهم دیگر آمریکا نیز طی روزهای اخیر با اختلال در زیرساختهای دیجیتال خود مواجه شدهاند.
یکی از این موارد به آژانس امنیت ملی آمریکا (NSA) مربوط میشود. طبق گزارشهای منتشرشده، شبکه داخلی این سازمان در اوایل هفته برای چند روز از دسترس خارج بوده است. جزئیات کامل علت این اختلال و ارتباط احتمالی آن با سایر حوادث گزارششده هنوز روشن نیست.
اداره هوانوردی فدرال آمریکا (FAA) نیز هفته گذشته یک توقف سراسری پروازها یا Ground Stop صادر کرد. چنین دستوری میتواند باعث توقف موقت برخاستن هواپیماها در محدودهای گسترده شود و بر برنامه پروازهای داخلی و بینالمللی تأثیر بگذارد.
بااینحال، نباید همه این اختلالها را الزاماً به حملات سایبری نسبت داد. برای مثال، وقوع یک قطعی شبکه یا صدور دستور توقف پرواز بهتنهایی اثبات نمیکند که یک حمله هکری در پس آن قرار داشته است. بررسی علت فنی هر حادثه برای تعیین ماهیت آن ضروری است.
چرا حمله به سامانههای دولتی آمریکا اهمیت دارد؟
نهادهای دولتی آمریکا حجم زیادی از اطلاعات حساس و زیرساختهای حیاتی را مدیریت میکنند. این اطلاعات از دادههای مالی و اداری گرفته تا سوابق جنایی و اطلاعات مورد استفاده نیروهای انتظامی را شامل میشوند. به همین دلیل، نفوذ به سامانههای چنین سازمانهایی میتواند پیامدهای گستردهای برای امنیت اطلاعات و عملکرد خدمات عمومی داشته باشد.
در مورد وزارت کشاورزی، اختلال در سامانههای پرداخت ممکن است فرایندهای مالی و اداری وابسته به این زیرساختها را با مشکل مواجه کند. در مقابل، هرگونه دسترسی غیرمجاز به پایگاه اطلاعات جنایی FBI میتواند نگرانیهایی درباره محرمانگی دادهها و امنیت فرایندهای انتظامی ایجاد کند.
از سوی دیگر، حملات سایبری به سازمانهای بزرگ نشان میدهند که حتی نهادهایی با منابع مالی و تخصصی قابلتوجه نیز در برابر تهدیدهای دیجیتال مصون نیستند. امنیت این زیرساختها به مجموعهای از اقدامات مداوم، از جمله بهروزرسانی نرمافزارها، کنترل سطح دسترسی، نظارت بر شبکه و واکنش سریع به رخدادهای مشکوک وابسته است.
تحقیقات درباره حملات سایبری ادامه دارد
در حال حاضر، FBI و وزارت کشاورزی آمریکا در حال بررسی حوادث گزارششده هستند. هنوز اطلاعات قطعی درباره میزان نفوذ، حجم دادههای احتمالی افشاشده، هویت مهاجمان و پیامدهای نهایی این حملات در دسترس نیست.
همچنین مشخص نیست آیا این دو حادثه بخشی از یک عملیات گسترده علیه زیرساختهای دولت آمریکا بودهاند یا صرفاً دو حمله مستقل محسوب میشوند. پاسخ به این پرسش به نتایج تحقیقات فنی و انتشار اطلاعات رسمی از سوی نهادهای مسئول بستگی دارد.
آنچه تاکنون روشن شده، هدف قرار گرفتن دو سامانه مهم دولتی و ایجاد نگرانی درباره امنیت اطلاعات و تداوم فعالیت زیرساختهای دیجیتال آنها است. تا زمان انتشار جزئیات بیشتر، باید میان گزارشهای رسانهای، ادعاهای گروههای هکری و اطلاعات تأییدشده رسمی تفاوت قائل شد.
برای مطالعه جدیدترین اخبار امنیت سایبری، فناوری و تحولات دنیای دیجیتال به ایران نت مراجعه کنید.