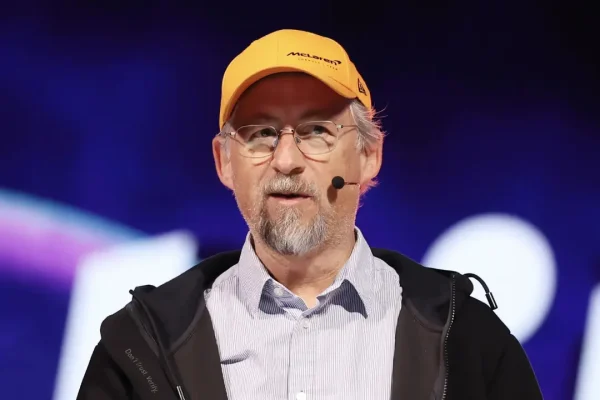
به گزارش ایران نت، آدام بک، مدیرعامل شرکت بلاکاستریم (Blockstream) و از چهرههای شناختهشده حوزه بیتکوین، درباره افزایش خطر حملات سایبری با کمک هوش مصنوعی هشدار داده است. او معتقد است پیچیدگی روزافزون ابزارهای تهاجمی میتواند شناسایی و جلوگیری از خطاهای امنیتی را دشوارتر کند و به همین دلیل، نگهداری آفلاین داراییهای دیجیتال باید دوباره در مرکز توجه نهادهای مالی قرار بگیرد.
این هشدار همزمان با معرفی راهکار جدید بلاکاستریم برای نگهداری سازمانی داراییهای دیجیتال مطرح شده است. این شرکت با همکاری گروه فرانسوی تالس (Thales)، معماری امنیتی تازهای توسعه داده که هدف آن محافظت از داراییهای رمزارزی در برابر تهدیدهای پیچیده و کاهش وابستگی فرایندهای حساس به محیطهای آنلاین است.
همکاری بلاکاستریم و تالس برای افزایش امنیت داراییهای دیجیتال
بلاکاستریم که در زمینه توسعه زیرساختهای مرتبط با رمزارز فعالیت میکند، با همکاری تالس از سامانهای برای نگهداری امن داراییهای دیجیتال سازمانی رونمایی کرده است. این راهکار برای نهادها و مجموعههایی طراحی شده که مدیریت و حفاظت از حجم قابلتوجهی دارایی دیجیتال را بر عهده دارند و به زیرساختی مطمئن برای کنترل و تأیید تراکنشها نیازمندند.
در معماری جدید، دو فناوری امنیتی در کنار یکدیگر قرار گرفتهاند: ماژولهای امنیت سختافزاری (Hardware Security Modules یا HSM) و پروتکل محاسبات چندطرفه امن (Secure Multi-Party Computation یا Secure-MPC). ترکیب این فناوریها قرار است امکان اجرای فرایندهای حساس رمزنگاری و تأیید تراکنش را در محیطی حفاظتشده فراهم کند.
ماژول امنیت سختافزاری، تجهیزاتی تخصصی برای حفاظت از کلیدهای رمزنگاری و انجام عملیات امنیتی هستند. کلیدهای رمزنگاری در سامانههای رمزارزی اهمیت حیاتی دارند؛ زیرا کنترل دسترسی به داراییها و امکان امضای تراکنشها به آنها وابسته است. در صورت افشای این اطلاعات، مهاجم ممکن است بتواند به داراییهای دیجیتال دسترسی پیدا کند.
از سوی دیگر، محاسبات چندطرفه امن روشی رمزنگاری است که امکان انجام یک عملیات مشترک را بدون افشای کامل اطلاعات حساس هر یک از طرفهای مشارکتکننده فراهم میکند. این فناوری در راهکارهای نگهداری دارایی دیجیتال کاربرد دارد، اما پیادهسازی آن میتواند به تعاملات و زیرساختهای پیچیده نیاز داشته باشد.
چرا آدام بک به محدودیتهای ذخیرهسازی سرد اشاره میکند؟
یکی از محورهای اصلی صحبتهای آدام بک، دشواری استفاده از برخی پیادهسازیهای محاسبات چندطرفه امن در محیط ذخیرهسازی سرد (Cold Storage) است. ذخیرهسازی سرد به روشی گفته میشود که در آن کلیدهای خصوصی و تجهیزات حساس امضای تراکنش از اینترنت و سامانههای آنلاین جدا نگه داشته میشوند.
این جداسازی اهمیت زیادی دارد؛ زیرا بسیاری از حملات سایبری از طریق اتصال به شبکه، دسترسی غیرمجاز به سامانهها یا سرقت اطلاعات ورود و احراز هویت انجام میشوند. هرچه تجهیزات حساس ارتباط بیشتری با محیط آنلاین داشته باشند، مسیرهای بالقوه بیشتری برای نفوذ در اختیار مهاجمان قرار میگیرد.
بک توضیح داده است که پروتکلهای محاسبات چندطرفه ممکن است بسیار پیچیده باشند و برای اجرای امن به تعاملات متعددی نیاز داشته باشند. به گفته او، همین پیچیدگی استفاده از چنین سازوکارهایی را در یک محیط کاملاً آفلاین دشوار میکند. راهکار جدید بلاکاستریم و تالس تلاش دارد میان قابلیتهای این فناوری و الزامات امنیتی ذخیرهسازی سرد ارتباط برقرار کند.
هوش مصنوعی چگونه میتواند حملات سایبری را خطرناکتر کند؟
نگرانی آدام بک تنها به روشهای سنتی نفوذ محدود نیست. او معتقد است هوش مصنوعی میتواند به مهاجمان در شناسایی و بهرهبرداری از خطاهای کوچک نرمافزاری و امنیتی کمک کند؛ خطاهایی که ممکن است در بررسیهای معمول بهسادگی دیده نشوند.
در سامانههای مالی و رمزارزی، حتی یک ضعف محدود در پیادهسازی نرمافزار یا مدیریت کلیدها میتواند پیامدهای جدی داشته باشد. مهاجمان ممکن است با بررسی دقیقتر کدها، فرایندهای عملیاتی و نقاط اتصال سامانهها، آسیبپذیریهایی را پیدا کنند که پیشتر شناسایی آنها دشوارتر بود.
هوش مصنوعی بهخودیخود به معنای نفوذ قطعی به سامانههای امن نیست، اما میتواند برخی مراحل تحلیل و اجرای حمله را برای مهاجمان سریعتر یا سادهتر کند. از این منظر، سازمانهایی که دارایی دیجیتال نگهداری میکنند باید علاوه بر مقابله با روشهای شناختهشده حمله، احتمال استفاده از ابزارهای هوشمند در شناسایی ضعفهای امنیتی را نیز در نظر بگیرند.
نکته مهم در دیدگاه بک این است که افزایش پیچیدگی سامانههای امنیتی همیشه به معنای افزایش امنیت واقعی نیست. اگر معماری یک راهکار به اجزای متعدد، ارتباطات گسترده و فرایندهای دشوار وابسته باشد، احتمال بروز خطا یا ایجاد مسیرهای تازه برای نفوذ نیز میتواند افزایش پیدا کند.
درس امنیتی از رخنههای بزرگ در بازار رمزارز
مدیرعامل بلاکاستریم برای توضیح خطر اتصال تجهیزات حساس به اینترنت، به یک حادثه امنیتی بزرگ و خسارت میلیارددلاری مرتبط با بایننس اشاره کرده است. او تأکید میکند که حتی قرار گرفتن تجهیزات امضای تراکنش پشت دیوارههای آتش (Firewall) نیز لزوماً خطر نفوذ را از بین نمیبرد.
دیواره آتش یکی از لایههای دفاعی شبکه است که برای کنترل ترافیک ورودی و خروجی و محدود کردن دسترسیهای غیرمجاز استفاده میشود. بااینحال، وجود چنین ابزاری به معنای مصونیت کامل سامانه نیست. اگر مهاجم بتواند از ضعف نرمافزاری، اطلاعات ورود سرقتشده یا خطای پیکربندی استفاده کند، ممکن است از لایههای دفاعی عبور کند.
به همین دلیل، در سامانههای نگهداری دارایی دیجیتال صرفاً استفاده از ابزارهای امنیت شبکه کافی نیست. نحوه نگهداری کلیدهای خصوصی، محل انجام عملیات امضا، کنترل دسترسی کارکنان و میزان اتصال تجهیزات حساس به اینترنت نیز اهمیت اساسی دارد.
اشاره به حادثه بایننس در این بحث، یادآور آن است که امنیت داراییهای رمزارزی فقط به قدرت الگوریتمهای رمزنگاری وابسته نیست. طراحی زیرساخت، مدیریت دسترسی و شیوه اجرای عملیات روزمره نیز میتوانند در جلوگیری از سرقت یا دسترسی غیرمجاز تعیینکننده باشند.
چرا ذخیرهسازی سرد همچنان اهمیت دارد؟
ذخیرهسازی سرد یکی از روشهای مهم حفاظت از داراییهای دیجیتال است. در این شیوه، کلیدهای خصوصی بهجای نگهداری در دستگاههای متصل به اینترنت، در محیطهای جداشده از شبکه قرار میگیرند. هدف اصلی، کاهش احتمال دسترسی مهاجمان آنلاین به اطلاعاتی است که برای کنترل داراییها استفاده میشوند.
البته آفلاین بودن بهتنهایی همه خطرها را برطرف نمیکند. امنیت فیزیکی تجهیزات، فرایند پشتیبانگیری، کنترل دسترسی افراد مجاز و نحوه انتقال اطلاعات بین محیطهای مختلف نیز باید بهدرستی مدیریت شود. بنابراین ذخیرهسازی سرد زمانی مؤثر خواهد بود که بخشی از یک معماری امنیتی جامع باشد.
برای نهادهای مالی، این موضوع اهمیت بیشتری دارد؛ زیرا ممکن است حجم بالایی از دارایی مشتریان یا منابع سازمانی را نگهداری کنند. هرگونه ضعف در فرایند امضای تراکنش یا حفاظت از کلیدهای خصوصی میتواند خسارت مالی و اعتباری قابلتوجهی به همراه داشته باشد.
بازگشت به اصول سادهتر در برابر تهدیدهای پیچیده
پیام اصلی آدام بک را میتوان در یک اصل خلاصه کرد: هرچه مهاجمان ابزارهای پیشرفتهتری در اختیار داشته باشند، کاهش سطح تماس تجهیزات حیاتی با اینترنت اهمیت بیشتری پیدا میکند. از نگاه او، پیچیدگی میتواند به دشمن امنیت تبدیل شود و بازگشت به اصول بنیادین، بخشی از پاسخ به تهدیدهای جدید است.
این دیدگاه به معنای کنار گذاشتن فناوریهای نوین مانند محاسبات چندطرفه یا ماژولهای امنیت سختافزاری نیست. راهکار تازه بلاکاستریم و تالس نیز دقیقاً با هدف ترکیب این فناوریها و استفاده از مزایای محیطهای حفاظتشده معرفی شده است. مسئله اصلی، طراحی معماریای است که ضمن حفظ قابلیتهای موردنیاز، مسیرهای غیرضروری نفوذ را محدود کند.
با گسترش استفاده سازمانی از بیتکوین و دیگر داراییهای دیجیتال، حفاظت از کلیدهای خصوصی و فرایند تأیید تراکنشها به یکی از موضوعات مهم زیرساخت مالی تبدیل شده است. در چنین شرایطی، هوش مصنوعی میتواند هم ابزاری برای تقویت دفاع سایبری و هم عاملی برای افزایش توان تحلیل مهاجمان باشد.
معرفی سامانه مشترک بلاکاستریم و تالس و هشدار آدام بک نشان میدهد که صنعت رمزارز همچنان به دنبال راههایی برای کاهش وابستگی به محیطهای آنلاین و افزایش امنیت داراییهای سازمانی است. بااینحال، میزان موفقیت این رویکرد به نحوه پیادهسازی، مدیریت عملیاتی و توانایی آن در مقابله با تهدیدهای واقعی بستگی خواهد داشت.
برای دنبال کردن اخبار بیشتر درباره بیتکوین، امنیت رمزارزها و تأثیر هوش مصنوعی بر فناوری، به ایران نت مراجعه کنید.
“`